Freitag, 11. November 2022

Donnerstag, 10. November 2022
Battle for the minds - Infostealer
Diebesgut - Wertvolle Informationen und Daten
Auf unseren Computern werden viele Informationen gespeichert: Passwörter, Kreditkartendaten, Browserverlauf so wie andere sensible Daten.
Stellen Sie sich nun vor, dass jemand (oder etwas) all diese Daten durchforstet und das Wichtigste stiehlt. Sie sind die sogenannten Postdiebe. Es handelt sich um Malware, die entwickelt wurde, um Ihre privaten Daten zu stehlen, um sie auf dem Schwarzmarkt weiterzuverkaufen oder neue Cyberangriffe durchzuführen.
Folgend werden die wichtigsten Informationen über E-Mail-Diebe für Sie zusammengefasst: Wer diese Langfinger genau sind. Wie sie sich verbreiten. Wie Sie sie stoppen können.

Was sind Informationsdiebe?
Wie der Name schon sagt, handelt es sich bei Infostealern um eine Art Malware, die entwickelt wurde, um vertrauliche Daten von kompromittierten Systeme
n zu sammeln. Diese Artikel werden an den Vertrieb des Angreifers gesendet und oft auf dem Schwarzmarkt verkauft, um Betrug zu begehen oder unbefugten Zugriff auf verschiedene Arten von Geldern und Konten zu erhalten.
Was wollen die von mir?
Hacker können eine Vielzahl von Daten von infizierten Geräten stehlen, wie zum Beispiel:
- Zugangsdaten für Online-Banking, E-Mail-Konten, soziale Netzwerke und FTP-Dienste
- Kreditkartendetails
- Internet-Informationen
- Hardware-Informationen
- Informationen zum Betriebssystem
- Wallet für Kryptowährungen
- Bildschirmfoto
- Bestimmte Dateitypen (jedes Bild, Dokument, Dokument usw.)
Informationsdiebe werden als Malware-as-a-Service (MaaS) bereitgestellt. Bei dieser Art von Geschäft vermieten Entwickler ihre Malware für Geld an andere. Dies ermöglicht es fast jedem, unabhängig von technischen Fähigkeiten, Malware zu installieren. Hacker unterscheiden sich in der Art und Weise, wie sie arbeiten und Daten extrahieren. Einige sind nur für die Datenerfassung konzipiert, während andere einen Fernzugriff ermöglichen, der es Angreifern ermöglicht, andere Malware auf das infizierte System hochzuladen und zu infizieren. Warum nutzen Angreifer Informationsdiebe?
Infostealer-Angriffe sind oft durch Geld motiviert. Detaillierte Daten werden analysiert und alle wertvollen Informationen gesammelt und in einer Datenbank verarbeitet, die über das Dark Web oder einen privaten Telegram-Kanal verkauft wird. Verbraucher können sie verwenden, um sich an einer Vielzahl betrügerischer Aktivitäten zu beteiligen, z. B. um einen Kredit oder eine Kreditkarte zu beantragen, online einzukaufen oder betrügerische Versicherungsansprüche geltend zu machen. Sie können auch versuchen, mit vollständigen Anmeldeinformationen auf Unternehmenskonten und Remotedienste zuzugreifen. Nach dem Erfolg können je nach den Fähigkeiten des gehackten Kontos andere böswillige Aktivitäten durchgeführt werden. Es wird auch bei Ransomware-Angriffen verwendet. Ransomware-Betreiber sind auch zu denen geworden, die viel Zeit in der Zielumgebung verbringen, bevor sie das Ransomware-Lösegeld tatsächlich ausliefern. Sie verwenden es, um sich mit verschiedenen Techniken in das System einzufügen, beispielsweise durch Identitätsdiebstahl. Durch den Erwerb von Anmeldeinformationen können sich Angreifer weiter in das System ausbreiten und zusätzlichen Zugriff erhalten, um Gerätedaten wie IP-Adresse, Land, ISP, Betriebssystem, Browserinformationen usw. zu sammeln. Auf diese Weise kann der Angriff auf die richtige Umgebung zugeschnitten werden, um den größten Schaden zu verursachen.
Ursache und Wirkung
Wie funktioniert eine Infostealer-Infektion? Informationsdiebe können sich mit verschiedenen Taktiken ausbreiten. Zu den wichtigsten gehören:
Spam: Angreifer versenden oft betrügerische Nachrichten per E-Mail, oft unter dem Deckmantel einer vertrauenswürdigen Organisation. Malware kann direkt in die E-Mail eingebettet werden oder Empfänger dazu verleiten, auf einen schädlichen Link zu klicken, der einen Infostealer herunterlädt. Spam wird normalerweise als Massen-E-Mail verschickt, kann aber in manchen Fällen an Gruppen oder Einzelpersonen gerichtet sein. Gehacktes System: Wie bereits erwähnt, werden Informationen auch an entfernte Standorte gesendet, wenn Angreifer Zugriff auf das System erhalten. Lesen Sie diesen Blogbeitrag, um mehr darüber zu erfahren, wie Angreifer Sicherheitslösungen umgehen.
Gehacktes System: Wie bereits erwähnt, werden Nachrichten auch an entfernte Standorte gesendet, wenn Angreifer Zugriff auf das System erhalten. Lesen Sie diesen Blogbeitrag, um mehr darüber zu erfahren, wie Angreifer Sicherheitslösungen umgehen. Schädliche Werbung: Schädliche Werbung wird oft mit Hilfe von Exploits von kompromittierten Websites geliefert. Durch Klicken auf diese Anzeigen wird bösartiger Code ausgeführt, um Infostealer zu installieren oder den Benutzer auf bösartige Websites umzuleiten, auf denen Malware heruntergeladen wird. In einigen Fällen sehen Sie sich einfach eine Anzeige an, um mit dem Herunterladen von Infostealer zu beginnen.
Raubkopien: Es ist auch nicht ungewöhnlich, dass Hackergruppen Raubkopien verwenden, um ihre Malware zu bündeln. Nahezu alle Arten von Malware werden mit Hilfe von Raubkopien und Informationsdieben verbreitet.
Wie können Sie Ihr System vor Informationsdieben schützen? Mit diesen Schritten können Sie Ihre Wahrscheinlichkeit verringern, diesen Fehler zu bekommen.
Denken Sie nach, bevor Sie klicken: Viele Informationsdiebe profitieren vom Benutzerverhalten, z. B. dem Klicken auf schädliche Anhänge oder dem Herunterladen von Dateien von schädlichen Websites. Daher ist das wirksamste Mittel hier, vorsichtig zu sein, was Sie wählen. Öffnen Sie keine unerwünschten E-Mail-Anhänge, seien Sie vorsichtig bei anonymen E-Mails und überprüfen Sie zuerst die URL, um sicherzustellen, dass die Zieladresse mit der im angehängten Text übereinstimmt. Updates installieren: Einige Informationsdiebe werden über bekannte Sicherheitslücken verbreitet. Die Wirksamkeit dieses Angriffsvektors kann verringert werden, indem Sie Ihren Browser, Ihr Betriebssystem und andere Anwendungen aktualisieren, wann immer ein Update verfügbar ist. Schutz Ihres Browsers: Sie können auch das Risiko verringern, ein Infostealer oder andere Arten von Malware zu werden, indem Sie Ihren Browser schützen. Beispielsweise ist die Emisoft Browser Security eine leichtgewichtige Browsererweiterung. Diese blockt den Zugriff auf Websites, welche Malware verbreiten und Phishing-Versuche im grossen und ganzen verhindert. Multi-Faktor-Authentifizierung verwenden: MFA (Multi-Faktor-Authentifizierung, auch bekannt als Zwei-Faktor-Authentifizierung oder 2FA) bietet zusätzlichen Schutz, obwohl ich es nicht gerne habe, mit dem Sie unbefugten Zugriff auf Konten, Geräte, Systeme und Datenspeicher verhindern können. Selbst wenn es den Angreifern gelingt, Ihre Anmeldeinformationen zu stehlen, werden sie wahrscheinlich nicht in der Lage sein, den zweistufigen Verifizierungsprozess abzuschließen, der für den Zugriff auf ein kompromittiertes Konto erforderlich ist. Es sei denn sie haben Zugang zu diesen anderen Geräten.
Verwenden Sie keine Raubkopien: Es ist nicht ungewöhnlich, dass Software mit verschiedenen Arten von Malware geladen wird. Verwenden Sie also immer die richtigen Werkzeuge. Heutzutage gibt es viele kostenlose Alternativen wie Freeware oder Open-Source-Lösungen, sodass Sie das Risiko einer Infektion durch Schadsoftware gar nicht erst eingehen müssen. Es gibt viele verschiedene Infostealer-Familien. Nachfolgend werden die Berüchtigsten vorgestellt.
Die rote Linie - RedLine
RedLine ist einer der am weitesten verbreiteten Informationsdiebe der Welt. Die erstmals im Jahr 2020 entwickelte Malware zielt auf das Windows-Betriebssystem ab. Es wird oft privat über russische Malware-Organisationen verkauft, wo es als eigenständige Version oder über ein Abonnement erworben werden kann.
RedLine versucht, verschiedene Arten von Daten vom Gerät des Opfers zu sammeln, z. B. Internetbrowser, FTP-Clients, Instant-Messaging-Dienste, Kryptowährungs-Wallets, VPN-Dienste oder Spieleclients. Sobald das Tool eine Verbindung zum externen Steuerungsserver herstellt, kann es verwendet werden, um andere Aufgaben wie das Herunterladen von Dateien, das Ausführen von Dateien oder CMD.exe-Abfragen und mehr auszuführen.
Racoon Stealer - Der Waschbärendieb
Racoon Stealer tauchte erstmals 2019 auf dieser Seite auf und hat Krypto-Wallet-Daten, Browser-Cookies, Passwörter, Bulk-Informationen und Kreditkartendaten durchsickern lassen. Es funktioniert wie MaaS und wird über Phishing-Kampagnen und Exploits verbreitet. Racoon Stealer stellte den Betrieb im März 2022 ein, möglicherweise aufgrund des Todes eines der Entwickler, der im Krieg zwischen Russland und der Ukraine starb. Anfang Juli 2022 wurde jedoch eine neue Version der Malware veröffentlicht. Im Gegensatz zu früheren Versionen, die in C++ geschrieben wurden, ist diese in C programmiert.
Interessanterweise sendet Raccoon Stealer Daten zu jedem neu gefundenen Gegenstand. Dies ist im Vergleich zu gängigen Datenexportpraktiken ungewöhnlich, da diese Tools zunächst große Datenmengen sammeln und sie dann in Paketen versenden, um das Risiko zu verringern, dies herauszufinden. Außerdem verwendet Raccoon Stealer 2.0 keine Maskierungstechniken, um eine Erkennung zu verbergen oder zu vermeiden. Daher scheinen sich die Entwickler mehr um Geschwindigkeit als um Raffinesse zu kümmern.
Vidar
Vidar Infostealer, der gebräuchlichste, kann sensible Daten wie Bank- und Anmeldedaten, IP-Adressen, Browserverlauf und Krypto-Wallets stehlen. Als Ableger der Arkei Malware Familie wurde Vidar erstmals im Jahr 2018 gesehen. Seitdem ist es einer der beliebtesten Informationsdiebe, da es einfach zu bedienen ist, sich ständig ändert und über einen hart arbeitenden Support-Kanal verfügt. Angreifer können Vidar auch so konfigurieren, dass es selektiv Daten stiehlt.
Alles in allem zusammen
Informationsdiebe können viele vertrauliche Informationen stehlen, die Kriminelle verkaufen oder für andere Angriffe verwenden können. Sie werden oft über Spam-E-Mails, schädliche Werbung, kompromittierte Konten und Raubkopien verbreitet. Indem Sie darauf achten, was Sie anklicken, Ihren Browser auf dem neuesten Stand halten und MFA verwenden, können Sie das Infektionsrisiko und die Auswirkungen von Angriffen verringern.
Der übersetzte Beitrag stammt von EmiSoft. Der Text wurde durch den PC Doc umgeschrieben.
Samstag, 29. Oktober 2022
Acer Laptop reparieren - Kaputte Taste austauschen
Ein Kollege demonstriert hier in 4K-Aufnahmen, wie Du einen Acer Laptop mit kaputten Tasten reparieren kannst. Viel Erfolg bei Deinem Projekt! 👍
Freitag, 28. Oktober 2022
Auflockerung gefällig? Humor zum Wochenende
Der letzte Wunsch eines Informatikers:
Bitte ein bit.
Was ist die Lieblingsbeschäftigung von Bits?
Busfahren.
Hilfe, mein PC schluckt alle CDs!
Vor Ort purzeln nach dem Öffnen die CDs reihenweise raus, da diese statt ins Laufwerk zwischen CD Laufwerk und Abdeckplatte reingeschoben wurden.
Woran erkennt man ein Windows Server im Netz?
Wenn er eine WAMPe hat.
Warum lieben Frauen objektorientierte Programmierer?
Weil sie Klasse haben.
Was schreit ein Informatiker in Gefahr?
F1
Einer der Informatiker Witze die Kunden wohl des öfteren schon gehört haben:
Das dürfte jetzt funktionieren.
Was hat Windows und ein U-Boot gemeinsam?
Wird ein Fenster aufgemacht, beginnen die Probleme.
Schon gewusst? Chuck Norris bekommt noch heute Updates für Windows XP.

Zu Deutsch: Hoi, mein Name ist Gill Bates und heute werde ich Ihnen beibringen, wie auf zehn gezählt wird. 1, 2, 3, 95, 98, NT, Me, 2000, XP, Vista, 7, 8, 10...
Er wusste nicht was Liebe ist. Dann traf er auf seinen ersten PC.
Dienstag, 25. Oktober 2022
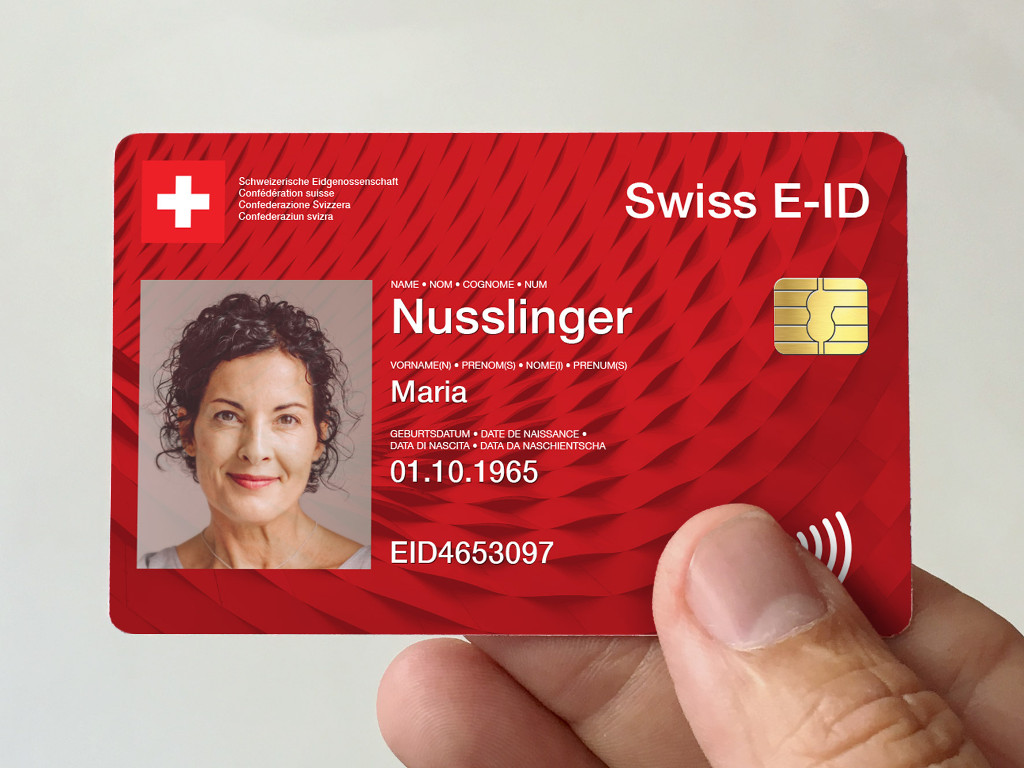
Neues E-ID Gesetz - Volksinitiative geplant
Die Digitale Gesellschaft, sowie die Gruppen rund ums E-ID-Referendum freuen sich über die Entwicklung des neuen Gesetzes für die E-ID. Abermals droht die Gefahr, im Internet zukünftig für alltägliche Sachen den virtuellen Ausweis zücken zu müssen.
Persönliche Daten haben
besseren Schutz nötig
"Zeig Deinen Ausweis!", hallt es dann an allen Ecken. Da heisst's für uns, es vorab beenden, um das Mühsal abzuwenden. Die digitale Gesellschaft hält eine Debatte über den sorgfältigen Umgang mit persönlichen Daten für zwingend. Es ist deshalb eine weiterführende eidgenössische Volksinitiative geplant.
Nach dem gelungenen Referendum gegen das erste E-ID-Gesetz wird nun ein neues Ziel in Angriff genommen genommen. Das Gesetz hat nach dem neuen Entwurf ausdrücklich das Ziel, den Schutz der Persönlichkeit und der Grundrechte bei der Verwendung der E-ID zu gewährleisten. An dieser ausdrücklichen Zweckbindung darf kein Weg vorbeiführen.
Der Fallstrick der Sache: Das E-ID-Gesetz überlässt es den Betreibern von Internet-Plattformen, Onlineshops und Websites, wie und womit (Name, Alter, Nationalität etc.) sich ein Besucher identifizieren muss. Damit besteht das offensichtliche Risiko, dass ein Ausweis plötzlich für alles mögliche gebraucht wird. Findigen Zeitgenossen ist die Zunahme von solchen Abfragen sicherlich schon aufgefallen.
"So wie wir uns heute beim Betreten des Schuhgeschäfts nicht ausweisen müssen, möchten wir dies auch zukünftig online nicht tun müssen. Hier muss dringend nachgebessert werden.", erwähnt Erik Schönenberger, der Co-Kampagnenleiter des E-ID-Referendums und auch Geschäftsleiter der Digitalen Gesellschaft. Das jederzeitige Recht den Ausweis einzufordern soll, wenn überhaupt, einzig der Polizei erlaubt bleiben.
Aber Achtung: Ein Schutz vor alltäglichen Ausweiskontrollen im digitalen Raum schützt das jetzige Datenschutzgesetz nicht: Illegale Datenbearbeitung ist sogar ausdrücklich möglich! Wenn sie mit einem überwiegenden privaten Interesse gerechtfertigt werden können. Was an der Front vorm Schirm die zweckfremde Datenbearbeitungen möglich macht. Wie etwa wegen einem starken wirtschaftlichen Interesse.
Damit nicht genug, es liessen sich die datenschutzrechtlichen Grundsätze über die allgemeinen Geschäftsbedingungen (AGB), wie auch sonstigem Kleingedrucktem ausgehebelt werden. Es dürfen Daten bearbeitet werden, welche nicht nötig und zweckmässig sind. Wie öfters ist es für den betroffenen Menschen schwierig, wirksam zu widersprechen oder sich alternativ zu wehren. Solch ein Widerstand ist in jedem Fall erst, nachdem es bereits passiert ist, möglich. Dass es dann bereits zu spät ist, macht den blinden Fleck im neuen E-ID-Gesetz beispielhaft, weshalb der Datenschutz in der Schweiz aus Sicht der Betroffenen mangelhaft ist.
Die digitale Gesellschaft ist jedoch in der Überzeugung, dass der Datenschutz und die Datennutzung nicht gegensätzlich sein müssen.
Im Gegenteil: Digitale Demokratie, E-Government, sowie neue Geschäftsmodelle bauen alle auf dem Vertrauen der Menschen in der Schweiz. Ein verantwortungsvoller Umgang mit Personendaten kann dieses Vertrauen auch in Zukunft gewährleisten. Mehr als nur das neue E-ID-Gesetz sollte nachgebessert werden, wobei die notwendige Debatte über den verantwortungsvollen Umgang mit Personendaten mit einer weiterführenden eidgenössische Volksinitiative durch die digitale Gesellschaft gestartet wird.
Weiterführende Informationen:
- Stellungnahme zum neuen E-ID-Gesetz (Digitale Gesellschaft)
- Stellungnahme zum neuen E-ID-Gesetz (E-ID-Referendum)
Der Text wurde einem Post der digitalen Gesellschaft entnommen, gekürzt und teilweise mit eigenen Worten angepasst.
Dienstag, 18. Oktober 2022
Aktuelles Projekt
Zur Zeit bin ich die Webseite der Firma Grüne Umzüge aus Bern am neu gestalten. Es kann sein, dass Sie mich per Telefon nicht sogleich erreichen. Auf Kontaktanfragen übers Kontaktformular kann ich besser reagieren. Ansonsten sprechen Sie mir einfach aufs Band.
Danke für die Geduld.
Samstag, 15. Oktober 2022
Windows - Energie sparen über CMD oder Verknüpfung
Nach einer Auszeit bin ich wieder verfügbar. Für diejenigen, die mich nicht erreichen konnten, möchte ich hier ein Entschuldigung hinterlassen. Es tat jedoch gut, das Telefon mal ausser Acht zu lassen. So lässt sich's auch besser mal abschalten.
Ausserdem sorgte ein Todesfall in der Familie für Sorgen, auf die ich schlicht nicht vorbereitet war.
Was mein Kollege Steve mich gefragt hatte; "Wie kann ich die Kiste über eine Verknüpfung in den Energiesparmodus bringen?"
Die Recherche ergab zwei Möglichkeiten, wobei die erstere über die Windows Konsole oder mittels Eingabe folgender Zeile in die erste Eingabemaske beim Erstellen einer Verknüpfung beispielsweise auf dem Desktop.
C:\Windows\System32\rundll32.exe powrprof.dll,SetSuspendState Sleep

Möglichkeit Nummer Zwei ist ein bisschen vielfältiger und wird am besten über die Windows Konsole getestet. Ansonsten einfach eine Verknüpfung mit den Befehlen erstellen, eventuell ein Icon zuweisen, et voilà!
Syntax: shutdown [/i | /l | /s | /r | /g | /a | /p | /h | /e | /o] [/hybrid] [/soft] [/fw] [/f]
    [/m \\Computer][/t xxx][/d [p:]xx:yy [/c "Kommentar"]]
Keine Argumente eingeben, um die Hilfe anzuzeigen, was der Eingabe vonn /? entspricht. /? Zeigt die Hilfe an. Dies entspricht einer Eingabe ohne Optionen.
/i Zeigt eine grafische Benutzeroberfläche an.
Dies muss die erste Option sein.
/l Abmelden. Dies kann nicht mit den Optionen /m oder /d verwendet
werden.
/s Fährt den Computer herunter.
/r Fährt den Computer vollständig herunter und startet ihn neu.
/g Fährt den Computer vollständig herunter und startet ihn neu.
Nach dem Neustart des Systems werden die registrierten
Anwendungen neu gestartet.
/a Bricht das Herunterfahren des Systems ab.
Kann nur während der Zeitüberschreitungsperiode verwendet
werden.
Bewirkt in Kombination mit /fw, dass alle ausstehenden Starts in der Firmware gelöscht werden.
/p Schaltet den lokalen Computer ohne Zeitüberschreitungs-
warnung aus.
Kann mit den Optionen "/d" und "/f" verwendet werden.
/h Versetzt den lokalen Computer in den Ruhezustand.
Kann mit der Option "/f" verwendet werden.
/hybrid Fährt den Computer herunter und bereitet ihn für den
Schnellstart vor.
Muss mit der /s-Option verwendet werden.
/fw Bewirkt in Kombination mit einer Option zum Herunterfahren den nächsten Start in der
Firmware-Benutzeroberfläche.
/e Dokumentiert die Ursache für das unerwartete Herunterfahren
eines Computers.
/o Ruft das Menü mit den erweiterten Startoptionen auf
und startet den Computer neu.
Muss mit der Option "/r" verwendet werden.
/m \\Computer Legt den Zielcomputer fest.
/t xxx Legt die Zeitüberschreitungsperiode vor dem Herunterfahren
auf xxx Sekunden fest.
Gültiger Bereich: 0 - 315360000 (10 Jahre), der
Standardwert ist 30.
** * * * * * * *Wenn der Zeitüberschreitungswert größer ist als 0, ist der /f-Parameter
als 0, wird der /f-Parameter einbezogen.
/c "Kommentar" Gibt die Ursache für Neustart bzw. Herunterfahren an.
Es sind maximal 512 Zeichen zulässig.
/f Erzwingt das Schließen ausgeführter Anwendungen ohne Vorwarnung.
Der /f-Parameter wird einbezogen, wenn ein Wert größer 0
für den /t-Parameter angegeben wird.
/d [p|u:]xx:yy Gibt die Ursache für den Neustart oder das Herunterfahren
an.
"p" gibt an, dass der Neustart oder das
Herunterfahren geplant ist.
"u" gibt an, dass die Ursache benutzerdefiniert ist.
Wenn weder "p" noch "u" angegeben ist, ist das
Neustarten oder Herunterfahren nicht geplant.
"xx" ist die Hauptgrundnummer (positive ganze
Zahl kleiner als 256).
"yy" ist die Nebengrundnummer (positive ganze Zahl
kleiner als 65536).
Abonnieren
Posts (Atom)