Ich suche nach:

Posts mit dem Label Datenschutz werden angezeigt. Alle Posts anzeigen

Samstag, 11. Oktober 2025

Der Datenschutz feiert ein viertes Festival in das Kulturhaus Helferei in Zürich


Der Banner für das Datenschutz Festival 2025 der digitalen Gesellschaft


Die Digitalisierung prägt immer stärker unseren Alltag – mit Chancen, aber auch Risiken für unsere Privatsphäre. Umso wichtiger ist ein wirksamer Datenschutz. Am Freitag, 28. November 2025, laden wir von 14.00 bis 20.00 Uhr zum vierten Datenschutz-Festival in das Kulturhaus Helferei in Zürich ein. Einer der Höhepunkte ist das Gespräch mit dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten Dr. Adrian Lobsiger.

Nach dem ersten Datenschutz-Festival das noch im 2022 stieg, setzt sich die digitale Gesellschaft mit den Grundpfeilern, sowie den Zielen des verantwortungsvollen Datenschutzes auseinander. Sie sind überzeugt: Datenschutz und Datennutzung gehören zusammen. Klar, oder? Vertrauen in die digitale Demokratie und in neue Geschäftsmodelle entstehen nur, wenn auch die Personendaten sorgfältig behandelt werden. Wie es auch im OR bezüglich Sorgfaltspflicht steht. Dieses Jahr steigt das Datenschutz-Festival abermals in Zürich.

Freu Dich auf Diskussionen mit schillernden Gästen und schlauen Besuchern.

Anmeldung

Da die Plätze beschränkt sind, ist eine Anmeldung nötig. Die Anmeldung geschieht mit der Bezahlung des Tickets:

  • Regulär: CHF 20.00
  • Mitglieder: CHF 10.00
  • Neumitglieder: CHF 75.00 (Beitrag und Ticket)

Zur Anmeldung und Bezahlung bitte dieses Formular auf der Seite der digitalen GEsellschaft  verwenden.


Programm

14.15 – 14.20: Willkommen zum vierten Datenschutz-Festival der Schweiz

Rahel Estermann, Co-Geschäftsleiterin der Digitalen Gesellschaft

Die Digitalisierung und der Einsatz von KI eröffnen Chancen, bergen aber auch Risiken für unsere Persönlichkeitsrechte. Wir sind überzeugt: Datenschutz und Datennutzung gehören zusammen. Vertrauen in digitale Demokratie, E-Government und neue Geschäftsmodelle entstehen nur, wenn mit Personendaten sorgfältig umgegangen wird. Was es dafür braucht, das diskutieren wir gemeinsam mit allen Teilnehmenden am Datenschutz-Festival. Rahel Estermann führt durch die Veranstaltung.

14.20 – 14.40: Datenschutz-Update der Digitalen Gesellschaft

Viktor Györffy, Rechtsanwalt und Vorstandsmitglied der Digitalen Gesellschaft
Erik Schönenberger, Co-Geschäftsleiter der Digitalen Gesellschaft

Was sind die bemerkenswertesten Entwicklungen der letzten 12 Monate im Bereich des Datenschutzes in der Schweiz, was hat sich beim Datenschutz-Konzept getan, und wieso haben wir weiterhin keine Regulierung von KI und der Plattformen? Diesen Fragen gehen Viktor Györffy und Erik Schönenberger in unterhaltsamer Form nach.

14.40 – 15.10: Kinderrechte 2.0: Datenschutz im Fokus

Jutta Oberlin, LLM, EMBA (HSG), Expertin für Kindesschutz und Juristin bei der Staatsanwaltschaft Basel-Stadt
Sarah von Hoyningen-Huene, Forscherin für Kindesschutz und ehemalige Staatsanwältin im Kanton Thurgau

Jutta Oberlin und Sarah von Hoyningen-Huene sind erfahrene Juristinnen und Expertinnen für Kinderschutz. Sie kennen die – zum Teil erschreckende – Realität aus vielseitigen Tätigkeiten bei Gerichten und Staatsanwaltschaften, im Tech-Umfeld sowie in der Forschung und Lehre. Was bedeuten Kinderrechte im Zeitalter von KI, Sharenting und Social Media? Was für Gefahren drohen Kindern im digitalen Raum, und was kann der Datenschutz für den Kinderschutz leisten?

15.10 – 15.40: Unternehmen im Spannungsfeld zwischen verschlüsselter Kommunikation und staatlichen Überwachungsansprüchen

Peter Szabó, Jurist und Datenschutzberater bei Threema

Gerade kleine und mittlere ICT-Unternehmen, die mit einem starken Datenschutz-Profil werben, stehen bereits heute unter erheblichem Druck: Sie sehen sich mit Behördenanfragen konfrontiert und müssen komplexe regulatorische Vorgaben aus verschiedenen Ländern berücksichtigen, aber gleichzeitig die Erwartungen ihrer Kundschaft an echte Vertraulichkeit erfüllen. Peter Szabó erläutert, wie Unternehmen in der Praxis auf diese Herausforderungen reagieren und dabei einen wichtigen Beitrag zur digitalen Souveränität der Schweiz leisten.

15.40 – 16.10: Pause

16.10 – 17.10: Austausch mit dem EDÖB

Dr. Adrian Lobsiger, Eidgenössischer Datenschutz- und Öffentlichkeitsbeauftragter (EDÖB)
Martin Steiger, Rechtsanwalt und Sprecher der Digitalen Gesellschaft
Nicole Pauli, Expertin für Technologie & Transformation und Mitglied der Digitalen Gesellschaft

Die fortschreitende Digitalisierung verändert unseren Alltag tiefgreifend. Dabei sind Transparenz, Verantwortungsbewusstsein und Vertrauen zentrale Werte. Eine Schlüsselrolle nimmt in der Schweiz Dr. Adrian Lobsiger, der langjährige Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB), ein. Mit seinen Entscheidungen und Positionen trägt er wesentlich dazu bei, den Umgang mit Daten kritisch zu reflektieren und praxisnah weiterzuentwickeln. Wir freuen uns, dass Dr. Lobsiger seine Perspektiven im Rahmen des Datenschutz-Festivals im Rahmen eines moderierten Gesprächs unter der Leitung von Martin Steiger und Nicole Pauli einbringt.


17.15 – 17.45: Workshops: Auskunftsbegehren in der Praxis

Dr. Matthias Glatthaar, LLM, Head Privacy & Digital Compliance beim Migros-Genossenschafts-Bund
Sven Kohlmeier, Rechtsanwalt, Fachanwalt für IT-Recht (D) und Vorstandsmitglied der Digitalen Gesellschaft

Das Recht auf Auskunft ist ein zentrales Instrument des Datenschutzes. Betroffene Personen haben Anspruch darauf zu erfahren, welche Daten über sie gesammelt werden, und wie diese verwendet werden. Wie können Betroffene ihr Auskunftsrecht durchsetzen? Für Verantwortliche stellt die Bearbeitung solcher Anfragen wiederum eine wichtige, aber oft auch herausfordernde Aufgabe dar.

In zwei parallelen Workshops beleuchten wir das Thema aus unterschiedlichen Perspektiven:

  • Aus Sicht der betroffenen Personen: Wie stelle ich ein wirksames Auskunftsbegehren? Welche Rechte stehen mir zu und wie kann ich sie durchsetzen? Welche gerichtlichen Entscheidungen gibt es zum Auskunftsrecht, und was folgt daraus?
  • Aus Sicht der Verantwortlichen: Welche Pflichten bestehen gegenüber den betroffenen Personen? Wie lassen sich Auskunftsbegehren effizient, korrekt und rechtskonform bearbeiten? Welche Ausnahmen kennt das Datenschutzrecht?

Die Teilnehmenden erhalten konkrete Einblicke, praxisnahe Tipps und die Möglichkeit, ihre Fragen direkt mit Dr. Matthias Glatthaar (Verantwortliche) und Sven Kohlmeier (betroffene Personen) zu diskutieren.

17.50 – 18.00: Vorstellung der wichtigsten Erkenntnisse aus den Workshops

Dr. Matthias Glatthaar, LLM, Head Privacy & Digital Compliance beim Migros-Genossenschafts-Bund
Sven Kohlmeier, Rechtsanwalt, Fachanwalt für IT-Recht (D) und Vorstandsmitglied der Digitalen Gesellschaft

Im Anschluss an die Workshops zu den Auskunftsbegehren stellen Dr. Matthias Glatthaar und Sven Kohlmeier die wichtigsten Erkenntnisse vor.

18.00 – 18.05: Rück- und Ausblick

Rahel Estermann, Co-Geschäftsleiterin Digitale Gesellschaft

Welche Erkenntnisse nehmen wir vom diesjährigen Datenschutz-Festival mit? Welche Themen werden uns in den kommenden Monaten beschäftigen, und wie entwickelt sich der Datenschutz in diesem dynamischen Umfeld? Wir blicken zurück und voraus.

18.05 – 20.00: Apéro und Austausch

Im Anschluss laden wir alle Teilnehmenden zu einem Apéro riche ein. Die entspannte Atmosphäre bietet Gelegenheit zum persönlichen Austausch, zum Vertiefen der Diskussionen und zum Knüpfen neuer Kontakte rund um das Thema Datenschutz.

Sonntag, 24. Dezember 2023

Heikle Software aus der USA ist zu riskant

Berner Datenschützer warnt vor Microsoft-Cloud

Wolkige Aussichten: Im Circle-Zentrum beim Flughafen Zürich befindet sich der Schweizer Hauptsitz von Microsoft.

Heikle Daten werden in den USA gespeichert

Standortvorteil durch schwachen Datenschutz

Regierungsrätin Evi Allemann (SP) hofft auf raschere Digitalisierung dank Cloud-Lösungen.

Profitieren vom «unkritischen Kanton»

Der Schutz der Grundrechte sei immer mit einem gewissen Aufwand der Behörden verbunden, sagt der kantonale Datenschützer Ueli Buri.

Allemann kündigt Rechtsgutachten an

Bei Vorliegen des Gutachtens und der Auswertung der Vernehmlassung wird sich der Regierungsrat laut Allemann entscheiden, was er höher gewichtet: «Datenschutz oder mehr Nutzungsmöglichkeiten für eine effizientere Verwaltung.»

Sonntag, 17. September 2023

Neue Werkzeuge für die Kiste

Der Arkenfuchs in freier Wildnis. Gleicht schon fast einem Reh.
Ein Satz neuer Tipps & Tools für den Einsatz im Netz. Wie etwa dem Arkenfuchs (mit Anlehnung an den Arkenstein 🙀). Etwas Pulver gegen fiese Matrosen, welche die Untiefen des Deep Webs durchkreuzen, liefert das Manifest Choose your browser carefully (wähle deinen Browser sorgfältig aus) vom UNIX Sheikh und der Scheich verzellt kein Seich, wenn er die aktuellen Browser streng zu stets ebenso aktuellen Themen wie Sicherheit und Datenschutz bewertet. Aber Achtung, es ist deftige Kost und gerade etwa so spassig, wie Ketchup auf der Hose, was der Kollege Sheikh in die Tasten gehauen hat. Zudem ist es auf Englisch, also notfalls Übersetzer bereithalten.

Right on with a Browser Addon

Vorneweg, die Links verweisen jeweils auf die mozilla.org Addon Seiten. Für den Google Web Store etwa, liesse sich der Direktlink später dem vorabgehenden Link anhängen. Nun, bevor der Morgen anbricht, liefere ich lieber die fertige Nachricht !

Wichtige Browser-Erweiterungen für das sorgenfreie Stöbern durchs Netz. Weitere helfen bei der Entwicklung von Webseiten, andere bringen bequemlich Schnelligkeit beim Klicken durch etwa eine Bilderflut. Das übernimmt beispielsweise Direct Engineer Download Images Modul.

Web Developer Form Filler

Merkt sich bei Klick auf die Erweiterung, was in dem jeweiligen Formular eingegeben wurde. Das lässt sich später bequem wieder hervor holen, falls gleiche oder ähnliche Formulare mehrmals ausgefüllt abgeschickt werden müssen, wie etwa zum Testen der Funktionalität.

Decentral Eyes

https://decentraleyes.org/

Funktioniert mit uBlock, dem Nonplusultra unter den Werbeblocker, der sich auch laut Sheikh am besten an den Datenschutz hält. Auch auf Kritik seitens Werbetreiber, finde ich anhand des Übermasses ihrerseits, dass es ohne schon gar nicht mehr geht. Schon vom Aspekt der Sicherheit, da mir oftmals über Werbung Malware eingeschleust wurde.

Die Downloadhilfe für Gitze

Für diejenigen, die sich auf GitHub tummeln und gerne einzelne Dateien mittels Kontextmenu beispielsweise herunterladen möchten gibt es den Developer's Download Helper.

Und last but not least lässt sich beim Feuerfuchs mit dem Amazon Container verhindern, dass Amazon heimlich im Hintergrund die Aktivitäten in den anderen Tabs des Browsers abluchst.

Waterfox - Alternative zu Firefox

Apropos Feuerfuchs, alternativ gibt's den Wasserfuchs (Waterfox) ohne Pocket, sowie etwas leichterem Grundgerüst, doch praktisch gleichen Bedienung und ohne unfreiwillige Studien, sowie gesponserten Empfehlungen. 🙈

Na dann Mast- und Schotbruch, sollen hunderttausend Höllenhunde kommen. Wir sind nun besser gerüstet! Harr! 😝

Donnerstag, 10. November 2022

Battle for the minds - Infostealer

Diebesgut - Wertvolle Informationen und Daten

Auf unseren Computern werden viele Informationen gespeichert: Passwörter, Kreditkartendaten, Browserverlauf so wie andere sensible Daten.

Stellen Sie sich nun vor, dass jemand (oder etwas) all diese Daten durchforstet und das Wichtigste stiehlt. Sie sind die sogenannten Postdiebe. Es handelt sich um Malware, die entwickelt wurde, um Ihre privaten Daten zu stehlen, um sie auf dem Schwarzmarkt weiterzuverkaufen oder neue Cyberangriffe durchzuführen.

Folgend werden die wichtigsten Informationen über E-Mail-Diebe für Sie zusammengefasst: Wer diese Langfinger genau sind. Wie sie sich verbreiten. Wie Sie sie stoppen können.

PC Doc Schmid Infostealer Bericht Beitragsbild

Was sind Informationsdiebe?

Wie der Name schon sagt, handelt es sich bei Infostealern um eine Art Malware, die entwickelt wurde, um vertrauliche Daten von kompromittierten Systeme
n zu sammeln. Diese Artikel werden an den Vertrieb des Angreifers gesendet und oft auf dem Schwarzmarkt verkauft, um Betrug zu begehen oder unbefugten Zugriff auf verschiedene Arten von Geldern und Konten zu erhalten.

Was wollen die von mir?

Hacker können eine Vielzahl von Daten von infizierten Geräten stehlen, wie zum Beispiel: 

  1. Zugangsdaten für Online-Banking, E-Mail-Konten, soziale Netzwerke und FTP-Dienste 
  2. Kreditkartendetails 
  3. Internet-Informationen 
  4. Hardware-Informationen 
  5. Informationen zum Betriebssystem 
  6. Wallet für Kryptowährungen 
  7. Bildschirmfoto 
  8. Bestimmte Dateitypen (jedes Bild, Dokument, Dokument usw.) 

Informationsdiebe werden als Malware-as-a-Service (MaaS) bereitgestellt. Bei dieser Art von Geschäft vermieten Entwickler ihre Malware für Geld an andere. Dies ermöglicht es fast jedem, unabhängig von technischen Fähigkeiten, Malware zu installieren. Hacker unterscheiden sich in der Art und Weise, wie sie arbeiten und Daten extrahieren. Einige sind nur für die Datenerfassung konzipiert, während andere einen Fernzugriff ermöglichen, der es Angreifern ermöglicht, andere Malware auf das infizierte System hochzuladen und zu infizieren. Warum nutzen Angreifer Informationsdiebe?

Infostealer-Angriffe sind oft durch Geld motiviert. Detaillierte Daten werden analysiert und alle wertvollen Informationen gesammelt und in einer Datenbank verarbeitet, die über das Dark Web oder einen privaten Telegram-Kanal verkauft wird. Verbraucher können sie verwenden, um sich an einer Vielzahl betrügerischer Aktivitäten zu beteiligen, z. B. um einen Kredit oder eine Kreditkarte zu beantragen, online einzukaufen oder betrügerische Versicherungsansprüche geltend zu machen. Sie können auch versuchen, mit vollständigen Anmeldeinformationen auf Unternehmenskonten und Remotedienste zuzugreifen. Nach dem Erfolg können je nach den Fähigkeiten des gehackten Kontos andere böswillige Aktivitäten durchgeführt werden. Es wird auch bei Ransomware-Angriffen verwendet. Ransomware-Betreiber sind auch zu denen geworden, die viel Zeit in der Zielumgebung verbringen, bevor sie das Ransomware-Lösegeld tatsächlich ausliefern. Sie verwenden es, um sich mit verschiedenen Techniken in das System einzufügen, beispielsweise durch Identitätsdiebstahl. Durch den Erwerb von Anmeldeinformationen können sich Angreifer weiter in das System ausbreiten und zusätzlichen Zugriff erhalten, um Gerätedaten wie IP-Adresse, Land, ISP, Betriebssystem, Browserinformationen usw. zu sammeln. Auf diese Weise kann der Angriff auf die richtige Umgebung zugeschnitten werden, um den größten Schaden zu verursachen.

Ursache und Wirkung

Wie funktioniert eine Infostealer-Infektion? Informationsdiebe können sich mit verschiedenen Taktiken ausbreiten. Zu den wichtigsten gehören: 


Spam: Angreifer versenden oft betrügerische Nachrichten per E-Mail, oft unter dem Deckmantel einer vertrauenswürdigen Organisation. Malware kann direkt in die E-Mail eingebettet werden oder Empfänger dazu verleiten, auf einen schädlichen Link zu klicken, der einen Infostealer herunterlädt. Spam wird normalerweise als Massen-E-Mail verschickt, kann aber in manchen Fällen an Gruppen oder Einzelpersonen gerichtet sein. Gehacktes System: Wie bereits erwähnt, werden Informationen auch an entfernte Standorte gesendet, wenn Angreifer Zugriff auf das System erhalten. Lesen Sie diesen Blogbeitrag, um mehr darüber zu erfahren, wie Angreifer Sicherheitslösungen umgehen. 


Gehacktes System: Wie bereits erwähnt, werden Nachrichten auch an entfernte Standorte gesendet, wenn Angreifer Zugriff auf das System erhalten. Lesen Sie diesen Blogbeitrag, um mehr darüber zu erfahren, wie Angreifer Sicherheitslösungen umgehen. Schädliche Werbung: Schädliche Werbung wird oft mit Hilfe von Exploits von kompromittierten Websites geliefert. Durch Klicken auf diese Anzeigen wird bösartiger Code ausgeführt, um Infostealer zu installieren oder den Benutzer auf bösartige Websites umzuleiten, auf denen Malware heruntergeladen wird. In einigen Fällen sehen Sie sich einfach eine Anzeige an, um mit dem Herunterladen von Infostealer zu beginnen.

Raubkopien: Es ist auch nicht ungewöhnlich, dass Hackergruppen Raubkopien verwenden, um ihre Malware zu bündeln. Nahezu alle Arten von Malware werden mit Hilfe von Raubkopien und Informationsdieben verbreitet.

Wie können Sie Ihr System vor Informationsdieben schützen? Mit diesen Schritten können Sie Ihre Wahrscheinlichkeit verringern, diesen Fehler zu bekommen.


Denken Sie nach, bevor Sie klicken: Viele Informationsdiebe profitieren vom Benutzerverhalten, z. B. dem Klicken auf schädliche Anhänge oder dem Herunterladen von Dateien von schädlichen Websites. Daher ist das wirksamste Mittel hier, vorsichtig zu sein, was Sie wählen. Öffnen Sie keine unerwünschten E-Mail-Anhänge, seien Sie vorsichtig bei anonymen E-Mails und überprüfen Sie zuerst die URL, um sicherzustellen, dass die Zieladresse mit der im angehängten Text übereinstimmt. Updates installieren: Einige Informationsdiebe werden über bekannte Sicherheitslücken verbreitet. Die Wirksamkeit dieses Angriffsvektors kann verringert werden, indem Sie Ihren Browser, Ihr Betriebssystem und andere Anwendungen aktualisieren, wann immer ein Update verfügbar ist. Schutz Ihres Browsers: Sie können auch das Risiko verringern, ein Infostealer oder andere Arten von Malware zu werden, indem Sie Ihren Browser schützen. Beispielsweise ist die Emisoft Browser Security eine leichtgewichtige Browsererweiterung. Diese blockt den Zugriff auf Websites, welche Malware verbreiten und Phishing-Versuche im grossen und ganzen verhindert. Multi-Faktor-Authentifizierung verwenden: MFA (Multi-Faktor-Authentifizierung, auch bekannt als Zwei-Faktor-Authentifizierung oder 2FA) bietet zusätzlichen Schutz, obwohl ich es nicht gerne habe, mit dem Sie unbefugten Zugriff auf Konten, Geräte, Systeme und Datenspeicher verhindern können. Selbst wenn es den Angreifern gelingt, Ihre Anmeldeinformationen zu stehlen, werden sie wahrscheinlich nicht in der Lage sein, den zweistufigen Verifizierungsprozess abzuschließen, der für den Zugriff auf ein kompromittiertes Konto erforderlich ist. Es sei denn sie haben Zugang zu diesen anderen Geräten. 

Verwenden Sie keine Raubkopien: Es ist nicht ungewöhnlich, dass Software mit verschiedenen Arten von Malware geladen wird. Verwenden Sie also immer die richtigen Werkzeuge. Heutzutage gibt es viele kostenlose Alternativen wie Freeware oder Open-Source-Lösungen, sodass Sie das Risiko einer Infektion durch Schadsoftware gar nicht erst eingehen müssen. Es gibt viele verschiedene Infostealer-Familien. Nachfolgend werden die Berüchtigsten vorgestellt.

Die rote Linie - RedLine

RedLine ist einer der am weitesten verbreiteten Informationsdiebe der Welt. Die erstmals im Jahr 2020 entwickelte Malware zielt auf das Windows-Betriebssystem ab. Es wird oft privat über russische Malware-Organisationen verkauft, wo es als eigenständige Version oder über ein Abonnement erworben werden kann.


RedLine versucht, verschiedene Arten von Daten vom Gerät des Opfers zu sammeln, z. B. Internetbrowser, FTP-Clients, Instant-Messaging-Dienste, Kryptowährungs-Wallets, VPN-Dienste oder Spieleclients. Sobald das Tool eine Verbindung zum externen Steuerungsserver herstellt, kann es verwendet werden, um andere Aufgaben wie das Herunterladen von Dateien, das Ausführen von Dateien oder CMD.exe-Abfragen und mehr auszuführen.


Racoon Stealer - Der Waschbärendieb 

Racoon Stealer tauchte erstmals 2019 auf dieser Seite auf und hat Krypto-Wallet-Daten, Browser-Cookies, Passwörter, Bulk-Informationen und Kreditkartendaten durchsickern lassen. Es funktioniert wie MaaS und wird über Phishing-Kampagnen und Exploits verbreitet. Racoon Stealer stellte den Betrieb im März 2022 ein, möglicherweise aufgrund des Todes eines der Entwickler, der im Krieg zwischen Russland und der Ukraine starb. Anfang Juli 2022 wurde jedoch eine neue Version der Malware veröffentlicht. Im Gegensatz zu früheren Versionen, die in C++ geschrieben wurden, ist diese in C programmiert.


Interessanterweise sendet Raccoon Stealer Daten zu jedem neu gefundenen Gegenstand. Dies ist im Vergleich zu gängigen Datenexportpraktiken ungewöhnlich, da diese Tools zunächst große Datenmengen sammeln und sie dann in Paketen versenden, um das Risiko zu verringern, dies herauszufinden. Außerdem verwendet Raccoon Stealer 2.0 keine Maskierungstechniken, um eine Erkennung zu verbergen oder zu vermeiden. Daher scheinen sich die Entwickler mehr um Geschwindigkeit als um Raffinesse zu kümmern.


Vidar

Vidar Infostealer, der gebräuchlichste, kann sensible Daten wie Bank- und Anmeldedaten, IP-Adressen, Browserverlauf und Krypto-Wallets stehlen. Als Ableger der Arkei Malware Familie wurde Vidar erstmals im Jahr 2018 gesehen. Seitdem ist es einer der beliebtesten Informationsdiebe, da es einfach zu bedienen ist, sich ständig ändert und über einen hart arbeitenden Support-Kanal verfügt. Angreifer können Vidar auch so konfigurieren, dass es selektiv Daten stiehlt.


Alles in allem zusammen 

Informationsdiebe können viele vertrauliche Informationen stehlen, die Kriminelle verkaufen oder für andere Angriffe verwenden können. Sie werden oft über Spam-E-Mails, schädliche Werbung, kompromittierte Konten und Raubkopien verbreitet. Indem Sie darauf achten, was Sie anklicken, Ihren Browser auf dem neuesten Stand halten und MFA verwenden, können Sie das Infektionsrisiko und die Auswirkungen von Angriffen verringern.


Der übersetzte Beitrag stammt von EmiSoft. Der Text wurde durch den PC Doc umgeschrieben.

Dienstag, 25. Oktober 2022

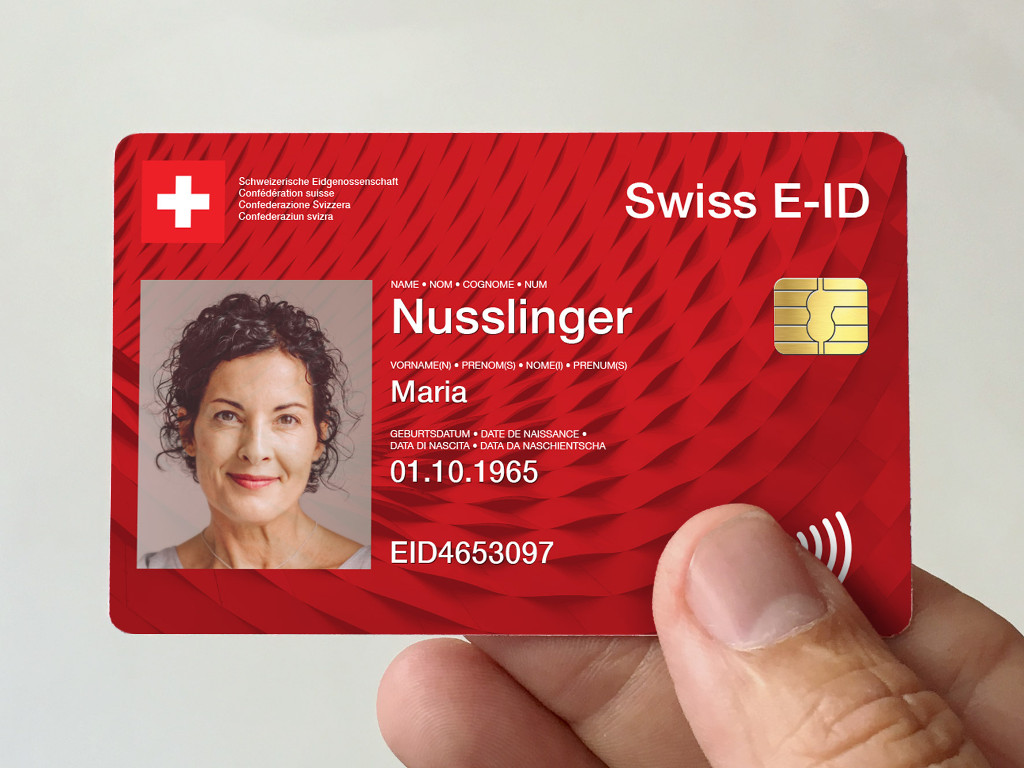
Neues E-ID Gesetz - Volksinitiative geplant

Die Digitale Gesellschaft, sowie die Gruppen rund ums E-ID-Referendum freuen sich über die Entwicklung des neuen Gesetzes für die E-ID. Abermals droht die Gefahr, im Internet zukünftig für alltägliche Sachen den virtuellen Ausweis zücken zu müssen.


Persönliche Daten haben
besseren Schutz nötig


"Zeig Deinen Ausweis!", hallt es dann an allen Ecken. Da heisst's für uns, es vorab beenden, um das Mühsal abzuwenden. Die digitale Gesellschaft hält eine Debatte über den sorgfältigen Umgang mit persönlichen Daten für zwingend. Es ist deshalb eine weiterführende eidgenössische Volksinitiative geplant.

Nach dem gelungenen Referendum gegen das erste E-ID-Gesetz wird nun ein neues Ziel in Angriff genommen genommen. Das Gesetz hat nach dem neuen Entwurf ausdrücklich das Ziel, den Schutz der Persönlichkeit und der Grundrechte bei der Verwendung der E-ID zu gewährleisten. An dieser ausdrücklichen Zweckbindung darf kein Weg vorbeiführen.

Der Fallstrick der Sache: Das E-ID-Gesetz überlässt es den Betreibern von Internet-Plattformen, Onlineshops und Websites, wie und womit (Name, Alter, Nationalität etc.) sich ein Besucher identifizieren muss. Damit besteht das offensichtliche Risiko, dass ein Ausweis plötzlich für alles mögliche gebraucht wird. Findigen Zeitgenossen ist die Zunahme von solchen Abfragen sicherlich schon aufgefallen.

"So wie wir uns heute beim Betreten des Schuhgeschäfts nicht ausweisen müssen, möchten wir dies auch zukünftig online nicht tun müssen. Hier muss dringend nachgebessert werden.", erwähnt Erik Schönenberger, der Co-Kampagnenleiter des E-ID-Referendums und auch Geschäftsleiter der Digitalen Gesellschaft. Das jederzeitige Recht den Ausweis einzufordern soll, wenn überhaupt, einzig der Polizei erlaubt bleiben.

Aber Achtung: Ein Schutz vor alltäglichen Ausweiskontrollen im digitalen Raum schützt das jetzige Datenschutzgesetz nicht: Illegale Datenbearbeitung ist sogar ausdrücklich möglich! Wenn sie mit einem überwiegenden privaten Interesse gerechtfertigt werden können. Was an der Front vorm Schirm die zweckfremde Datenbearbeitungen möglich macht. Wie etwa wegen einem starken wirtschaftlichen Interesse.

Damit nicht genug, es liessen sich die datenschutzrechtlichen Grundsätze über die allgemeinen Geschäftsbedingungen (AGB), wie auch sonstigem Kleingedrucktem ausgehebelt werden. Es dürfen Daten bearbeitet werden, welche nicht nötig und zweckmässig sind. Wie öfters ist es für den betroffenen Menschen schwierig, wirksam zu widersprechen oder sich alternativ zu wehren. Solch ein Widerstand ist in jedem Fall erst, nachdem es bereits passiert ist, möglich. Dass es dann bereits zu spät ist, macht den blinden Fleck im neuen E-ID-Gesetz beispielhaft, weshalb der Datenschutz in der Schweiz aus Sicht der Betroffenen mangelhaft ist.

Die digitale Gesellschaft ist jedoch in der Überzeugung, dass der Datenschutz und die Datennutzung nicht gegensätzlich sein müssen. 
Im Gegenteil: Digitale Demokratie, E-Government, sowie neue Geschäftsmodelle bauen alle auf dem Vertrauen der Menschen in der Schweiz. Ein verantwortungsvoller Umgang mit Personendaten kann dieses Vertrauen auch in Zukunft gewährleisten. Mehr als nur das neue E-ID-Gesetz sollte nachgebessert werden, wobei die notwendige Debatte über den verantwortungsvollen Umgang mit Personendaten mit einer weiterführenden eidgenössische Volksinitiative durch die digitale Gesellschaft gestartet wird.

Weiterführende Informationen:


Der Text wurde einem Post der digitalen Gesellschaft entnommen, gekürzt und teilweise mit eigenen Worten angepasst.

Samstag, 28. Mai 2022

Edward Snowden: Wie Dich dein Mobiltelefon ausspioniert

(Deutsche Version von VPNTESTER)


Wie sich die Überwachung durch den Staat sich durch die letzten Jahre verändert hat. Weshalb das Smartphone der neue Urpsrung der Daten aus Überwachungskampagnen ist. 

Freitag, 27. Mai 2022

Vernehmlassung zum Bundesgesetz über die Mobilitätsdateninfrastruktur

Der Bund möchte mit einem aktuellen Bundesgesetz über die Mobilitätsdaten­infrastruktur (MODIG) eine Datenbasis für die Verwendung von Mobilitätsdaten, sowie die Vernetzung von Mobilitätsangeboten schaffen. Damit ist beabsichtigt ein Beitrag zu einem effektiven Mobilitätssystem in der Schweiz geleistet werden. Der Bund baut auf dem Konzept von vertrauenswürdigen Datenräumen auf, welche die digitale Selbstbestimmung stärken sollen. Ausgerechnet in diesem vorgeschlagenen Gesetz wird dem Datenschutz und somit auch der digitalen Selbstbestimmung kaum genügend Aufmerksamkeit geschenkt. Die digitale Gesellschaft hat daraufhin eine Stellungnahme an den Bund eingereicht.

Die Medienmitteilung des Bundesrates zur Förderung vertrauenswürdiger Datenräume und der digitalen Selbstbestimmung vom 30. März 2022 berichtet darüber, das Potenzial der Daten weitgehender auszunutzen. Vertrauenswürdige Datenräume sollen dabei gefördert werden. Somit soll ebenso die digitale Selbstbestimmung gestärkt werden. Vertrauenswürdige Datenräume sind gemäss dem Report zur Erschaffung von vertrauenswürdigen Datenräumen auf Grundlage der digitalen Selbstbestimmung des 30. März 2022 ein guter Start zur Entwicklung der digitalen Selbstbestimmung. Der digitalen Gesellschaft ist jedoch nicht klar, weshalb und wie diese sogenannten Datenräume der digitalen Selbstbestimmung dienlich sein sollten. In genereller Weise muss ein solider Schutz der Daten gewährleistet werden. Nun mal angenommen, so käme das auch zustande, so müssten die Datenräume in erster Linie auch wirklich vertrauenswürdig sein. Zweitens gilt es die Umsetzung zur digitalen Selbstbestimmung auch zum obersten Ziel zu haben.
PC Doc Schönbühl - Vernehmlassung der digitalen Gesellschaft zum Bundesgesetz über die Mobilitätsdateninfrastruktur

Das Bundesgesetz über die Mobilitätsdateninfrastruktur (kurz: MODIG) reguliert die Nationale Datenvernetzungsinfrastruktur Mobilität (kurz: NADIM), womit der gewünscht vertrauenswürdige Datenraum erschaffen werden soll. Im Report zu vertrauenswürdigen Datenräumen wird die NADIM als eines der ersten Beispiele von vertrauenswürdigen Datenräumen genannt, bei denen die digitale Selbstbestimmung umgesetzt werden soll. Neu entstehende Datenräume werden demnach richtungsweisend dafür sein, wie diese als Gesellschaft genutzt werden und der Austausch von Daten künftig betrieben wird. Zu diesen neu entstehenden, richtungsweisenden Datenräumen gehört auch das NADIM. Jedoch wird ausgerechnet in diesem Gesetz nicht ansatzweise genügend auf den Datenschutz und die digitale Selbstbestimmung eingegangen. Das MODIG verweist auf das Datenschutzgesetz (DSG) oder delegiert Datenschutzfragen lediglich an den Bundesrat. Weder aus dem Gesetz noch dem erläuternden Bericht geht hervor, wie die digitale Selbstbestimmung tatsächlich umgesetzt werden soll.

Gemäss dem Bericht zu vertrauenswürdigen Datenräumen steigt bei einem wachsenden Anteil der Bevölkerung das Misstrauen gegenüber der Nutzung von Daten aus Angst vor Missbrauch und Verlust der Privatsphäre oder aus ungenügenden Entscheidungsmöglichkeiten. Ziel muss also sein, Vertrauen bei der Bevölkerung zu schaffen, damit die Datenräume tatsächlich sicher sind und die digitale Selbstbestimmung geachtet wird. Das MODIG als eines der ersten Beispiele für die Schaffung eines Datenraumes sollte dabei besonders Wert auf die Schaffung des Vertrauens der Bevölkerung legen. Stattdessen wird mit dem MODIG jedoch ein Gesetz geschaffen, das dieses Vertrauen, welches noch nicht einmal aufgebaut werden konnte, bereits im Keim zu ersticken droht. Der Angst vor Missbrauch wird nicht vorgebeugt und auch dem Verlust der Privatsphäre wird kein Wort gewidmet.

Ungenügende Entscheidungsmöglichkeiten fördert das MODIG regelrecht, wenn z. B. bei einem Ticketkauf für ein Verkehrsmittel überhaupt nicht entschieden werden kann, ob die eigenen Daten in den Datenraum gegeben werden sollen oder nicht, weil man nicht die Wahl hat, ein anderes Verkehrsmittel zu nehmen – und beim Ticketkauf den allgemeinen Geschäfts- oder Transportbedingungen zustimmen muss. Nur unbedingt erforderliche Daten unter Berücksichtigung von Privacy-by-Design und Privacy-by-Default sollten bearbeitet werden dürfen. Zudem müsste die Möglichkeit bestehen bleiben, die Transportmittel anonym zu benutzen, und zwar zum gleichen, besten Preis und soweit möglich ohne Komforteinbusse. Dabei wäre z. B. eine Prepaidkarte eine mögliche Lösung. Das Recht auf anonymen Transport muss gewährleistet sein.

Für uns ist unverständlich, in welchem Verhältnis die MODIG zum Mobility-Pricing steht. Die Vorlage zum
Bundesgesetz über Pilotprojekte zu Mobility-Pricing hat zum Ziel, die Mobilität möglichst effizient zu nutzen. Das MODIG hat ebenfalls zum Ziel, das Verkehrssystem effizienter zu machen. Mobility-Pricing ist in der Vorlage zum MODIG allerdings überhaupt kein Thema. Wenn mit dem Bundesgesetz zu Mobility-Pricing bereits eine Vorlage besteht, um Mobilität effizienter nutzen zu können, weshalb macht man dann jetzt das MODIG, ohne das Verhältnis zum Mobility-Pricing zu klären, das das gleiche Ziel hat?

Der Bericht zu vertrauenswürdigen Datenräumen stellt klar, dass die Nutzer:innen häufig keine andere Wahl haben, als ihre Daten preiszugeben und damit ihre Kontrolle darüber aufgeben, wenn sie an der digitalen Welt teilnehmen wollen. Diese Gefahr besteht mit dem MODIG nicht nur in der digitalen Welt, sondern auch bei der Teilnahme am öffentlichen Verkehr, wenn die Individuen keine Verkehrsmittel mehr wählen können, ohne ihre Daten preisgeben zu müssen und somit keine Entscheidungsmöglichkeit mehr darüber haben. Der Bericht anerkennt, dass dies im Gegensatz zum Selbstverständnis steht, in demokratisch und rechtsstaatlich organisierten Gesellschaften als aktive Bürger:innen mitentscheiden zu können. Jede Person hat das Recht, ihre Daten Dritten nicht preisgeben zu müssen. Diese Entwicklungen widersprechen diesem Recht. Dieses Recht soll aktiv und effektiv geschützt und deren Wirksamkeit gestützt werden. Das MODIG beugt dieser Gefahr jedoch nicht vor und sieht keine Regelung vor, wie Individuen entscheiden können, ob (und wie) sie ihre Daten preisgeben wollen oder nicht, wenn sie ein bestimmtes Verkehrsmittel nutzen müssen.

Der Bundesrat setzt sich zum Ziel, dass die Schweiz über vertrauenswürdige Datenräume verfügt, in denen die Einwohner:innen die Kontrolle über ihre eigenen Daten ausüben können. Die Verhältnisse zwischen Datenproduzierenden, Datennutzenden und betroffenen Personen sollen klar geregelt sein. Das NADIM aber regelt die Verhältnisse für die Einwohner:innen nicht klar, da sie (vorläufig) keine Akteur:innen im MODIG sind. Der Nutzen der Schaffung eines vertrauenswürdigen Datenraumes sollte eigentlich sein, die digitale Selbstbestimmung zu fördern. Das MODIG allerdings richtet sich nicht an die Individuen, sondern in erster Linie an die Mobilitätsanbieter:innen. Die Endnutzer:innen haben gemäss Vorlage nur einen indirekten Nutzen daraus. Damit entspricht die Schaffung der NADIM als vertrauenswürdigem Datenraum nicht dessen eigentlichem Zweck. Die Datenräume sollen dazu dienen, die Kontrolle über die eigenen Daten zu stärken. Beim Datenraum des MODIG hat man aber als Mobilitätsteilnehmer:in (zurzeit) überhaupt keinen Zugriff auf den Datenraum oder einen direkten Nutzen davon.

Vertrauenswürdige Datenräume zeichnen sich dadurch aus, dass Nutzer:innen ihre Daten nach eigenem Willen und mit der nötigen Kontrolle zur Verfügung stellen können. Individuen können aber gerade nicht nach ihrem eigenen Willen die Daten der NADIM zur Verfügung stellen, da im MODIG nicht die Mobilitätsteilnehmenden die Nutzer:innen sind, sondern die Anbieter:innen. Diese entscheiden über das zur Verfügung stellen der Daten, sind deren Eigentümer:innen und besitzen die Hoheit über die Daten.

Zwar wird betont, dass es sich dabei in der Regel nur um Sachdaten handelt. Gemäss dem erläuternden Bericht liegt es in der Verantwortung der Datenlieferant:innen, mit geeigneten Massnahmen wie Anonymisierung sicherzustellen, dass es sich bei den von ihnen zur Verfügung gestellten Kerndaten und weiteren Daten um Sachdaten handelt. Doch nicht nur Sachdaten, sondern auch Personendaten können von der NADIM erfasst werden. Unter Personendaten können gemäss dem erläuternden Bericht persönliche Angaben der Endkund:innen fallen, wie z. B. Bewegungsdaten oder besonders schützenswerte Personendaten im Bereich Gesundheit bei Reisenden mit Behinderung. Gemäss dem erläuternden Bericht werden die konkreten Rahmenbedingungen zur Bearbeitung von besonders schützenswerten Personendaten oder Bewegungsdaten durch die Betreiberin der NADIM durch den Bundesrat in Abstimmung mit den Akteur:innen und dem Datenschutzgesetz festgelegt. Das ist erstens sehr unkonkret formuliert und fördert sicher nicht das Vertrauen der Bevölkerung in die Sicherheit der Datenräume. Zweitens werden nur die Akteur:innen miteinbezogen, dabei geht es bei den Personendaten um die Endnutzer:innen, welche kein Mitspracherecht bei der Ausarbeitung dieser Rahmenbedingungen haben. Das entspricht nicht der digitalen Selbstbestimmung. Dass der Umgang mit diesen sehr persönlichen Daten erst durch den Bundesrat bestimmt wird, ist nicht hinzunehmen. Der erläuternde Bericht wendet seine ganze Energie auf, um zu betonen, dass dies nicht der Regelfall sein wird, sodass er ganz vergisst, zu regeln, wie die Personendaten geschützt werden, sollte der Regelfall doch mal eine Ausnahme machen.

Als einen der Grundpfeiler für die Entwicklung von vertrauenswürdigen Datenräumen nennt der Bericht die Erarbeitung eines freiwilligen Verhaltenskodex. Dieser soll aber erst noch erarbeitet werden. Das NADIM wird nun also noch ohne diesen Verhaltenskodex geschaffen. Es ist zudem fraglich, ob und wie die vom Bundesrat beschlossenen Massnahmen zur Förderung vertrauenswürdiger Datenräume und digitaler Selbstbestimmung bei der MODIG überhaupt einfliessen konnten, da der Gesetzesentwurf bereits am 2. Februar 2022 in die Vernehmlassung geschickt wurde, während die Massnahmen erst am 30. März 2022 beschlossen wurden. Somit ist anzunehmen, dass das MODIG noch nicht auf Grundlage dieser Massnahmen entstanden ist und damit potenziell den Anforderungen an vertrauenswürdige Datenräume nicht entspricht.

Wenn digitale Selbstbestimmung und vertrauenswürdige Datenräume nicht nur leere Worte sein sollen, dann ist das MODIG eine wichtige Chance, dies zu bestätigen. Der vorliegende Entwurf entspricht den Anforderungen der Individuen an digitale Selbstbestimmung und vertrauenswürdige Datenräume nicht.

Wir fordern daher einen starken, generellen Datenschutz und den tatsächlichen Fokus auf die digitale Selbstbestimmung beim MODIG.

Weiterführende Informationen

Die Digitale Gesellschaft setzt sich für unsere Freiheitsrechte in einer vernetzten Welt ein. Durch eine Mitgliedschaft im gemeinnützigen Verein oder als SpenderIn kann die Arbeit nachhaltig unterstützt oder gleich online gefördert werden.

Zum Autor des Originalbeitrags auf der Seite der digitalen Gesellschaft:

Kire: Erik Schönenberger ist Informatiker. Er ist Geschäftsleiter der Digitalen Gesellschaft, die er mit initiiert hat. Die 10 Jahre davor hat er sich mit IT-Security beschäftigt. Sein Interesse gilt dem Spannungsfeld aus Technologie, Gesellschaft und Recht. (PGP-Key)


Sonntag, 30. Januar 2022

Zeit für eine vertrauenswürdige E-ID

Gut vor einem Jahr startete der Kampf um die Rechte für die E-ID und lieferte schon bald hitzige Debatten. Wehrbare Nerds zogen gegen einen Zusammenschluss aus Bundesrat, Parlamentarier und Wirtschaftslobbyisten zu Felde. Schlussendlich hat der Rat der Bünde eine Entscheidung gefällt.

Eine, die noch im letzten Jahr unfassbar, unhaltbar, ja sogar mirakulös gewesen wäre; Anstelle einem weiteren Geschäftsmodell, das zur fröhlich einseitigen Verglasung und anschliessender Ausbeutung der  Bevölkerung durch ein Syndikat von wenigen hätte führen können. Ich frage mich an der Stelle grad, warum wir noch Quarzsand schürfen und brennen; Glas gäb's genug. Im Gegensatz zum gläsernen Bürger steht bei der neuen ID der Zweck für die Allgemeinheit im Mittelpunkt. Selbstbestimmung im Digitalen, Sparsamkeit was Daten anbelangt und auch Datenschutz durch Technik sind die Richtlinien.


Vor einem Jahr haben wir die Abstimmungskampagne zum E-ID-Referendum mit einer Medienkonferenz lanciert. Das Referendum wurde notwendig, nachdem Bundesrat und Parlament nach langer Vorbereitungsphase eine E-ID beschlossen hatten, die private Vermittler bevorzugten. Somit wurden alle Stimmen missachtet, welche einen besseren Datenschutz und die Vergabe als hoheitliche Berufung gewollt hatten.

Laut den Befürwortern des Erlasses würde mit dem Referendum unnötig Zeit vergehen. Währenddessen steht der Schweiz mit der "rabiaten Opposition" eine Digitalisierungs-Blockade bevor. Desto erfreulicher war das Ergebnis der Abstimmung; Die helvetische Stimmbevölkerung lehnte das E-ID-Gesetz im März 2021 mit genug Wucht einer Zweidrittelmehrheit ab.

Die Bundesrätin Karin Keller-Suter sprach am Abstimmungssonntag von "einem Rückschritt" - dafür verdient sie einmal mehr einen Tritt. Jedoch wurde somit ein wichtiger Richtungswechsel erst möglich.

Kurz nachdem der Abstimmungstag vorüber war, reichte die Piratenpartei gemeinsam mit den Angestellten vom Volk - also den Räten - eine Motion für eine vertrauenswürdige, staatliche E-ID an den Bund. Eine Einzigartigkeit ist wohl, dass sie dann in sechsfacher Ausführung und unterstützt von allen Fraktionen eingereicht wurde. Dieses deutliche Zeichen erlaubte ein Kurswechsel um 180 Grad.

Es folgte im Herbst 2021 der Austausch im Rahmen des Beirats Digitale Schweiz, eine publike Konsultation zum Zielbild der E-ID und eine konferenzielle Diskussion.

Heute hat der Bundesrat den Kurswechsel definitiv vollzogen und einen Richtungsentscheid zur zukünftigen E-ID getroffen. Dieser sieht vor:

Halter der E‑ID sollen maximal mögliche Kontrolle über ihre Daten erhalten (Self-Sovereign Identity - die eigene Identitätssouveränität). Der Schutz der Daten soll unter anderem durch das System selber (Privacy by Design - Privatsphäre durch Technik), zudem auch durch die Reduzierung der notwendigen Datenflüsse (Prinzip der Datensparsamkeit) wie auch eine dezentrale Speicherung der Daten ermöglicht werden. Die E-ID soll ausserdem auf einer rein staatlich betriebenen Verwaltung aufbauen. 

Dies ist ein gewaltiger Erfolg.

Mit dem E-ID-Referendum ist es nicht nur gelungen, die Privatisierung der E-ID zu verhindern sondern die Diskussion in neue und andere Bahnen zu lenken. Anstelle eines destruktiven Geschäftsmodells für Private ist nun endlich wieder mal der Nutzen für Jeden im Fokus der Anstrengung. Digitale Selbstbestimmung, Datensparsamkeit und Datenschutz durch Technik sind die Flaggschiffe dieser Bewegung.


Der Text ist eine Abwandlung des Originals von der digitalen Gesellschaft.

Über die Urheber dieser Kuration

Donnerstag, 9. September 2021

Der Umgang mit der Idenditätskarte im Netz

Die Identität im Netz

Manch einer fürchtet sich vor Betrug im Internet. Trotzdem gehen viele davon ziemlich sorglos mit ihren wertvollen Daten um. Als Beispiel dient etwa die gespeicherten Information auf der Identitätskarte. Der neue Ausweis enthält neben den sichtbaren Daten auch ein Speicher- und Verarbeitungsmedium, unter anderem für den Identitätsnachweis über elektronische Geräte.

Das Ausweisgesetz soll die sensiblen Daten und die neuen Funktionen vor Missbrauch schützen.

Das Hotel erstellt beim Einchecken eine Kopie, das Fitnessstudio verlangt ein Pfand als Sicherheit. So kommt es, dass es für viele Menschen nichts Aussergewöhnliches mehr ist, ihren Personalausweis an Fremde auszuhändigen.

Doch Unternehmen dürfen ihre Kunden gar nicht dazu auffordern.

Schon seit 2010 ist es Dritten grundsätzlich nicht mehr erlaubt, den Personalausweis zu fotokopieren, zu scannen oder als Pfand nehmen zu wollen. Die Ausnahme gilt nur in wenigen einzelnen Fällen, wie etwa für einige Behörden, für Banken und seit dem BÜPF auch Telekommunikationsanbieter.

Der Expertenrat besagt:

Das Dokument oder den Ausweis behalten und das Weitergeben ablehnen. Auch Unternehmen müssen sich damit zufrieden geben, sich den Ausweis zeigen zu lassen, um beispielsweise jemanden zu identifizieren oder Angaben über Alter und Anschrift zu überprüfen.

Neu sind sichere Signaturen möglich, um Verträge, Urkunden oder Anträge digital zu “unterschreiben”. Doch auch der gute alte Ausweis beinhaltet persönliche Informationen, die nicht in fremde Hände gelangen sollten. Dann gilt; Sind die Daten einmal in Umlauf, lässt sich ihre Verbreitung nur schwer unterbinden. Das Ausweisgesetz soll die Gefahr des Missbrauchs eindämmen.

Weitere Tipps:

  • Ausweis möglichst nie an Dritte abgeben. Eine Sonderregelung gilt für einige Behörden, beispielsweise die Polizei.
  • Von Fremden keine Kopien des Ausweises anfertigen lassen. Ausnahmen: Banken sind aufgrund des Geldwäschegesetzes sogar dazu verpflichtet, die Daten aufzunehmen und zu speichern. Auch Telekommunikationsanbieter dürfen im Rahmen eines Vertragsabschlusses Kopien anfertigen.
  • Wer es für notwendig hält, eine Kopie des Ausweises an Dritte weiterzugeben, sollte dort möglichst alle nicht erforderlichen Daten schwärzen.
  • Private Sicherungskopien des Ausweises sind weiterhin erlaubt.

Quellen

Quelle: ruv.de