Diebesgut - Wertvolle Informationen und Daten
Auf unseren Computern werden viele Informationen gespeichert: Passwörter, Kreditkartendaten, Browserverlauf so wie andere sensible Daten.
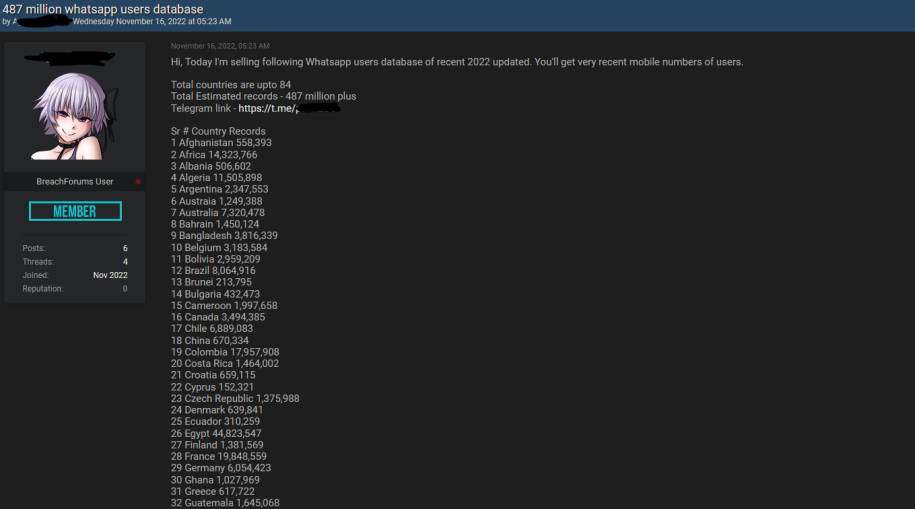
Stellen Sie sich nun vor, dass jemand (oder etwas) all diese Daten durchforstet und das Wichtigste stiehlt. Sie sind die sogenannten Postdiebe. Es handelt sich um Malware, die entwickelt wurde, um Ihre privaten Daten zu stehlen, um sie auf dem Schwarzmarkt weiterzuverkaufen oder neue Cyberangriffe durchzuführen.
Folgend werden die wichtigsten Informationen über E-Mail-Diebe für Sie zusammengefasst: Wer diese Langfinger genau sind. Wie sie sich verbreiten. Wie Sie sie stoppen können.
Was sind Informationsdiebe?
Wie der Name schon sagt, handelt es sich bei Infostealern um eine Art Malware, die entwickelt wurde, um vertrauliche Daten von kompromittierten Systeme
n zu sammeln. Diese Artikel werden an den Vertrieb des Angreifers gesendet und oft auf dem Schwarzmarkt verkauft, um Betrug zu begehen oder unbefugten Zugriff auf verschiedene Arten von Geldern und Konten zu erhalten.
Was wollen die von mir?
Hacker können eine Vielzahl von Daten von infizierten Geräten stehlen, wie zum Beispiel:
- Zugangsdaten für Online-Banking, E-Mail-Konten, soziale Netzwerke und FTP-Dienste
- Kreditkartendetails
- Internet-Informationen
- Hardware-Informationen
- Informationen zum Betriebssystem
- Wallet für Kryptowährungen
- Bildschirmfoto
- Bestimmte Dateitypen (jedes Bild, Dokument, Dokument usw.)
Informationsdiebe werden als Malware-as-a-Service (MaaS) bereitgestellt. Bei dieser Art von Geschäft vermieten Entwickler ihre Malware für Geld an andere. Dies ermöglicht es fast jedem, unabhängig von technischen Fähigkeiten, Malware zu installieren. Hacker unterscheiden sich in der Art und Weise, wie sie arbeiten und Daten extrahieren. Einige sind nur für die Datenerfassung konzipiert, während andere einen Fernzugriff ermöglichen, der es Angreifern ermöglicht, andere Malware auf das infizierte System hochzuladen und zu infizieren. Warum nutzen Angreifer Informationsdiebe?
Infostealer-Angriffe sind oft durch Geld motiviert. Detaillierte Daten werden analysiert und alle wertvollen Informationen gesammelt und in einer Datenbank verarbeitet, die über das Dark Web oder einen privaten Telegram-Kanal verkauft wird. Verbraucher können sie verwenden, um sich an einer Vielzahl betrügerischer Aktivitäten zu beteiligen, z. B. um einen Kredit oder eine Kreditkarte zu beantragen, online einzukaufen oder betrügerische Versicherungsansprüche geltend zu machen. Sie können auch versuchen, mit vollständigen Anmeldeinformationen auf Unternehmenskonten und Remotedienste zuzugreifen. Nach dem Erfolg können je nach den Fähigkeiten des gehackten Kontos andere böswillige Aktivitäten durchgeführt werden. Es wird auch bei Ransomware-Angriffen verwendet. Ransomware-Betreiber sind auch zu denen geworden, die viel Zeit in der Zielumgebung verbringen, bevor sie das Ransomware-Lösegeld tatsächlich ausliefern. Sie verwenden es, um sich mit verschiedenen Techniken in das System einzufügen, beispielsweise durch Identitätsdiebstahl. Durch den Erwerb von Anmeldeinformationen können sich Angreifer weiter in das System ausbreiten und zusätzlichen Zugriff erhalten, um Gerätedaten wie IP-Adresse, Land, ISP, Betriebssystem, Browserinformationen usw. zu sammeln. Auf diese Weise kann der Angriff auf die richtige Umgebung zugeschnitten werden, um den größten Schaden zu verursachen.
Ursache und Wirkung
Wie funktioniert eine Infostealer-Infektion? Informationsdiebe können sich mit verschiedenen Taktiken ausbreiten. Zu den wichtigsten gehören:
Spam: Angreifer versenden oft betrügerische Nachrichten per E-Mail, oft unter dem Deckmantel einer vertrauenswürdigen Organisation. Malware kann direkt in die E-Mail eingebettet werden oder Empfänger dazu verleiten, auf einen schädlichen Link zu klicken, der einen Infostealer herunterlädt. Spam wird normalerweise als Massen-E-Mail verschickt, kann aber in manchen Fällen an Gruppen oder Einzelpersonen gerichtet sein. Gehacktes System: Wie bereits erwähnt, werden Informationen auch an entfernte Standorte gesendet, wenn Angreifer Zugriff auf das System erhalten. Lesen Sie diesen Blogbeitrag, um mehr darüber zu erfahren, wie Angreifer Sicherheitslösungen umgehen.
Gehacktes System: Wie bereits erwähnt, werden Nachrichten auch an entfernte Standorte gesendet, wenn Angreifer Zugriff auf das System erhalten. Lesen Sie diesen Blogbeitrag, um mehr darüber zu erfahren, wie Angreifer Sicherheitslösungen umgehen. Schädliche Werbung: Schädliche Werbung wird oft mit Hilfe von Exploits von kompromittierten Websites geliefert. Durch Klicken auf diese Anzeigen wird bösartiger Code ausgeführt, um Infostealer zu installieren oder den Benutzer auf bösartige Websites umzuleiten, auf denen Malware heruntergeladen wird. In einigen Fällen sehen Sie sich einfach eine Anzeige an, um mit dem Herunterladen von Infostealer zu beginnen.
Raubkopien: Es ist auch nicht ungewöhnlich, dass Hackergruppen Raubkopien verwenden, um ihre Malware zu bündeln. Nahezu alle Arten von Malware werden mit Hilfe von Raubkopien und Informationsdieben verbreitet.
Wie können Sie Ihr System vor Informationsdieben schützen? Mit diesen Schritten können Sie Ihre Wahrscheinlichkeit verringern, diesen Fehler zu bekommen.
Denken Sie nach, bevor Sie klicken: Viele Informationsdiebe profitieren vom Benutzerverhalten, z. B. dem Klicken auf schädliche Anhänge oder dem Herunterladen von Dateien von schädlichen Websites. Daher ist das wirksamste Mittel hier, vorsichtig zu sein, was Sie wählen. Öffnen Sie keine unerwünschten E-Mail-Anhänge, seien Sie vorsichtig bei anonymen E-Mails und überprüfen Sie zuerst die URL, um sicherzustellen, dass die Zieladresse mit der im angehängten Text übereinstimmt. Updates installieren: Einige Informationsdiebe werden über bekannte Sicherheitslücken verbreitet. Die Wirksamkeit dieses Angriffsvektors kann verringert werden, indem Sie Ihren Browser, Ihr Betriebssystem und andere Anwendungen aktualisieren, wann immer ein Update verfügbar ist. Schutz Ihres Browsers: Sie können auch das Risiko verringern, ein Infostealer oder andere Arten von Malware zu werden, indem Sie Ihren Browser schützen. Beispielsweise ist die Emisoft Browser Security eine leichtgewichtige Browsererweiterung. Diese blockt den Zugriff auf Websites, welche Malware verbreiten und Phishing-Versuche im grossen und ganzen verhindert. Multi-Faktor-Authentifizierung verwenden: MFA (Multi-Faktor-Authentifizierung, auch bekannt als Zwei-Faktor-Authentifizierung oder 2FA) bietet zusätzlichen Schutz, obwohl ich es nicht gerne habe, mit dem Sie unbefugten Zugriff auf Konten, Geräte, Systeme und Datenspeicher verhindern können. Selbst wenn es den Angreifern gelingt, Ihre Anmeldeinformationen zu stehlen, werden sie wahrscheinlich nicht in der Lage sein, den zweistufigen Verifizierungsprozess abzuschließen, der für den Zugriff auf ein kompromittiertes Konto erforderlich ist. Es sei denn sie haben Zugang zu diesen anderen Geräten.
Verwenden Sie keine Raubkopien: Es ist nicht ungewöhnlich, dass Software mit verschiedenen Arten von Malware geladen wird. Verwenden Sie also immer die richtigen Werkzeuge. Heutzutage gibt es viele kostenlose Alternativen wie Freeware oder Open-Source-Lösungen, sodass Sie das Risiko einer Infektion durch Schadsoftware gar nicht erst eingehen müssen. Es gibt viele verschiedene Infostealer-Familien. Nachfolgend werden die Berüchtigsten vorgestellt.
Die rote Linie - RedLine
RedLine ist einer der am weitesten verbreiteten Informationsdiebe der Welt. Die erstmals im Jahr 2020 entwickelte Malware zielt auf das Windows-Betriebssystem ab. Es wird oft privat über russische Malware-Organisationen verkauft, wo es als eigenständige Version oder über ein Abonnement erworben werden kann.
RedLine versucht, verschiedene Arten von Daten vom Gerät des Opfers zu sammeln, z. B. Internetbrowser, FTP-Clients, Instant-Messaging-Dienste, Kryptowährungs-Wallets, VPN-Dienste oder Spieleclients. Sobald das Tool eine Verbindung zum externen Steuerungsserver herstellt, kann es verwendet werden, um andere Aufgaben wie das Herunterladen von Dateien, das Ausführen von Dateien oder CMD.exe-Abfragen und mehr auszuführen.
Racoon Stealer - Der Waschbärendieb
Racoon Stealer tauchte erstmals 2019 auf dieser Seite auf und hat Krypto-Wallet-Daten, Browser-Cookies, Passwörter, Bulk-Informationen und Kreditkartendaten durchsickern lassen. Es funktioniert wie MaaS und wird über Phishing-Kampagnen und Exploits verbreitet. Racoon Stealer stellte den Betrieb im März 2022 ein, möglicherweise aufgrund des Todes eines der Entwickler, der im Krieg zwischen Russland und der Ukraine starb. Anfang Juli 2022 wurde jedoch eine neue Version der Malware veröffentlicht. Im Gegensatz zu früheren Versionen, die in C++ geschrieben wurden, ist diese in C programmiert.
Interessanterweise sendet Raccoon Stealer Daten zu jedem neu gefundenen Gegenstand. Dies ist im Vergleich zu gängigen Datenexportpraktiken ungewöhnlich, da diese Tools zunächst große Datenmengen sammeln und sie dann in Paketen versenden, um das Risiko zu verringern, dies herauszufinden. Außerdem verwendet Raccoon Stealer 2.0 keine Maskierungstechniken, um eine Erkennung zu verbergen oder zu vermeiden. Daher scheinen sich die Entwickler mehr um Geschwindigkeit als um Raffinesse zu kümmern.
Vidar
Vidar Infostealer, der gebräuchlichste, kann sensible Daten wie Bank- und Anmeldedaten, IP-Adressen, Browserverlauf und Krypto-Wallets stehlen. Als Ableger der Arkei Malware Familie wurde Vidar erstmals im Jahr 2018 gesehen. Seitdem ist es einer der beliebtesten Informationsdiebe, da es einfach zu bedienen ist, sich ständig ändert und über einen hart arbeitenden Support-Kanal verfügt. Angreifer können Vidar auch so konfigurieren, dass es selektiv Daten stiehlt.
Alles in allem zusammen
Informationsdiebe können viele vertrauliche Informationen stehlen, die Kriminelle verkaufen oder für andere Angriffe verwenden können. Sie werden oft über Spam-E-Mails, schädliche Werbung, kompromittierte Konten und Raubkopien verbreitet. Indem Sie darauf achten, was Sie anklicken, Ihren Browser auf dem neuesten Stand halten und MFA verwenden, können Sie das Infektionsrisiko und die Auswirkungen von Angriffen verringern.
Der übersetzte Beitrag stammt von EmiSoft. Der Text wurde durch den PC Doc umgeschrieben.